


Apple vừa gửi đợt thông báo mới tới người dùng tại 99 quốc gia nhằm cảnh báo về nguy cơ bị tấn công bởi phần mềm gián điệp tấn công theo yêu cầu (đánh thuê). Vậy, Việt Nam có nằm trong danh sách cảnh báo của gã khổng lồ công nghệ Mỹ?
Theo đó, mặc dù Apple cho biết các cuộc tấn công này có chi phí cực kỳ đắt đỏ, độ tinh vi cao và mang tính chất quy mô rộng khắp toàn cầu, nhưng lại từ chối quy kết trách nhiệm cho bất kỳ thủ phạm hay khu vực địa lý cụ thể nào
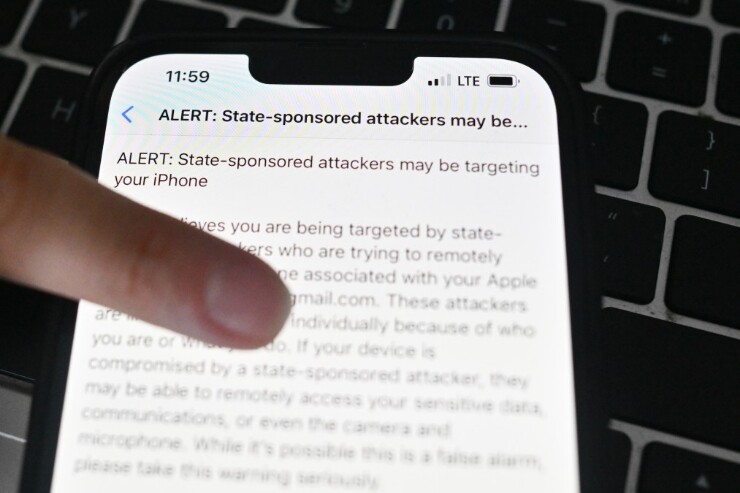
Apple gửi cảnh báo khẩn tới 99 quốc gia trên thế giới.
Đợt thông báo này nâng tổng số quốc gia từng nhận cảnh báo an ninh của Apple lên hơn 150, với các mục tiêu bị nhắm tới gồm nhà báo và các nhà làm phim tài liệu. Động thái diễn ra ngay trước thềm đàm phán cuối cùng về tiêu chuẩn công cụ tấn công thương mại thuộc Tiến trình Pall Mall (Pall Mall Process), nối tiếp đợt thông báo quy mô lớn hồi tháng 8.
Trước mối đe dọa kỹ thuật số diện rộng, ông John Scott-Railton từ The Citizen Lab thuộc đại học Toronto (Canada) lưu ý việc không nhận được thông báo không đồng nghĩa thiết bị đã an toàn tuyệt đối. Chuyên gia này đặc biệt khuyến cáo toàn bộ người dùng sản phẩm Apple cần cảnh giác và tránh chi tiền cho các dịch vụ xử lý mã độc có tính phí trên thị trường.
Để chủ động phòng vệ, các chuyên gia cùng Apple khuyến nghị người dùng nên kích hoạt chế độ phong tỏa (Lockdown Mode) và liên hệ tổ chức bảo vệ quyền kỹ thuật số Access Now khi nghi ngờ bị xâm nhập. Bà Natalia Krapiva, cố vấn tại Access Now, nhận định công nghệ giám sát tinh vi vẫn tiếp tục bị lợi dụng để nhắm vào các tổ chức xã hội dân sự cùng các nhân vật đối lập.
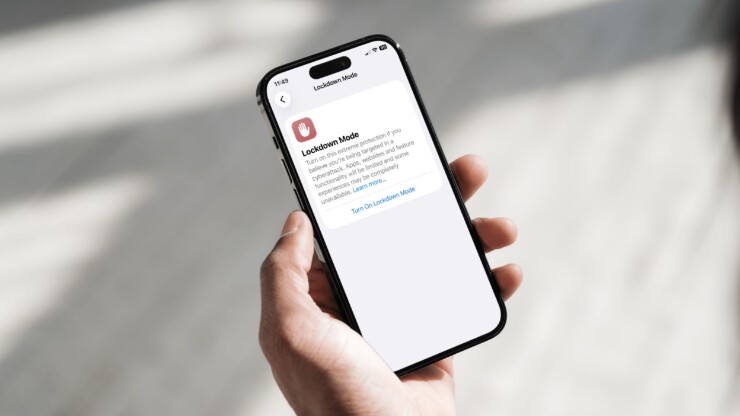
Chế độ phong tỏa trên iPhone được khuyến khích để chống lại làn sóng tấn công độc hại.
Đại diện Access Now nhấn mạnh các quốc gia tham gia Tiến trình Pall Mall cần đưa ra chế tài thực tế đối với ngành công nghiệp phần mềm gián điệp thương mại do tình trạng buôn bán mất kiểm soát. Trong bối cảnh đó, mặc dù Apple không đề cập cụ thể về những quốc gia đang bị ảnh hưởng, nhưng cộng đồng iFan tại Việt Nam cũng nên chủ động kích hoạt các lớp bảo vệ sẵn có trên thiết bị để phòng ngừa rủi ro rò rỉ dữ liệu trước các cuộc tấn công mạng phức tạp.
An An (theo CyberScoop)
