


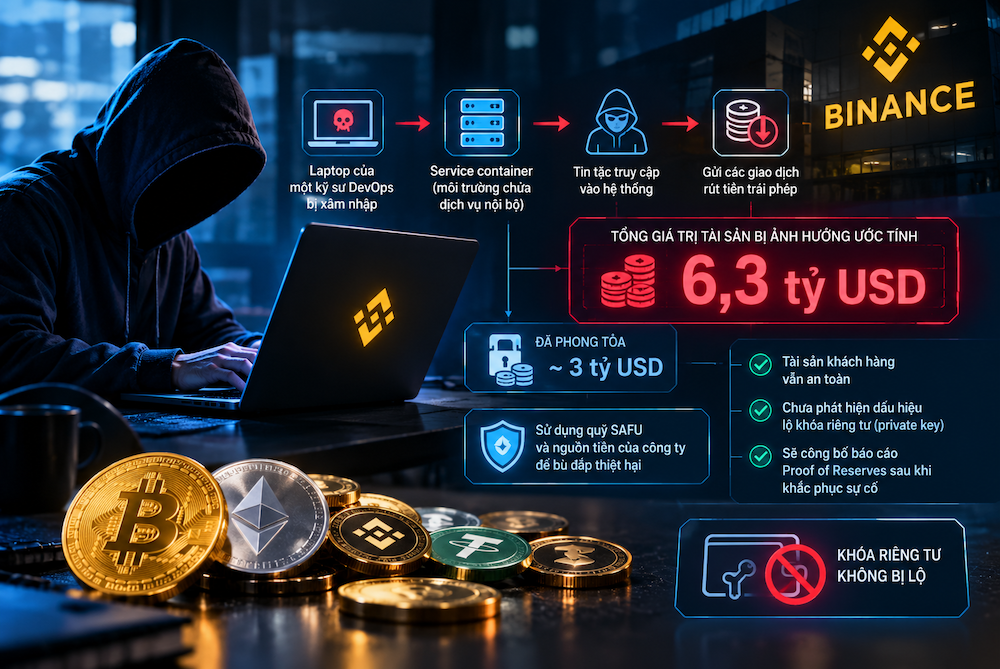
Toàn cảnh thông tin vụ việc theo các báo cáo sơ bộ. (Ảnh: A.I)
Binance bị hack vì chiếc laptop của một kỹ sư
Theo Hindustan Times, Binance vừa công bố thông tin cập nhật về sự cố an ninh mạng nghiêm trọng xảy ra trên sàn giao dịch này. Kết quả điều tra ban đầu cho thấy, vụ việc có thể liên quan đến máy tính xách tay của một kỹ sư DevOps bị hacker xâm nhập.
Trong thông báo, Binance cho biết, thiết bị bị xâm nhập có thể đã tạo điều kiện để tin tặc truy cập vào một "service container" (môi trường chứa dịch vụ nội bộ), sau đó gửi các giao dịch rút tiền không được cấp phép. Manh mối quan trọng này giúp Binance xác định phương thức mà kẻ tấn công có thể đã sử dụng để xâm nhập hệ thống.
Tuy nhiên, sàn giao dịch lớn nhất thế giới nhấn mạnh đây mới là kết quả điều tra ban đầu và chưa công bố báo cáo kỹ thuật đầy đủ.
Các sàn giao dịch tiền mã hóa liên tục bị hack. (Ảnh minh họa: A.I)
Binance xác nhận tài sản bị ảnh hưởng 6,3 tỷ USD
Cùng với thông tin về phương thức tấn công, Binance cũng công bố tổng giá trị tài sản bị ảnh hưởng ước tính khoảng 6,3 tỷ USD.
Đến thời điểm thông báo, sàn giao dịch đã phối hợp với các đối tác blockchain để phong tỏa khoảng 3 tỷ USD tài sản liên quan trên mạng lưới.
Binance cho biết, họ sẽ sử dụng Quỹ tài sản an toàn dành cho người dùng (SAFU) cùng nguồn tiền của công ty để bù đắp toàn bộ thiệt hại từ vụ tấn công.
Sàn này khẳng định, tài sản của khách hàng vẫn an toàn. Binance cho biết, họ cũng sẽ công bố báo cáo "Proof of Reserves" (bằng chứng dự trữ tài sản) được cập nhật sau khi hoàn tất quá trình khắc phục sự cố.
Chưa phát hiện dấu hiệu lộ khóa riêng tư ví tiền số
Một chi tiết đáng chú ý trong thông báo của Binance là đội ngũ điều tra chưa tìm thấy bằng chứng cho thấy khóa riêng tư của các ví tiền điện tử bị rò rỉ.
Khóa riêng tư (private key) là thông tin mật cho phép chủ sở hữu kiểm soát và thực hiện giao dịch bằng tài sản tiền mã hóa trong ví. Nếu thông tin này bị đánh cắp, kẻ tấn công có thể chiếm quyền kiểm soát tài sản.
Thông tin này càng củng cố thêm báo cáo sơ bộ rằng, tin tặc đã lợi dụng quyền truy cập từ máy tính của một nhân viên để xâm nhập vào môi trường dịch vụ nội bộ và gửi lệnh rút tiền trái phép, thay vì trực tiếp đánh cắp khóa riêng tư của ví.
An An
